BEZPŁATNE SZKOLENIE
Cyber Resilience Act (CRA) w praktyce
Całodniowe, praktyczne szkolenie poświęcone
Cyber Resilience Act (CRA) i przygotowaniu produktów oraz organizacji
do nowych wymagań cyberbezpieczeństwa.
Przejdziemy przez cały proces zgodności z CRA: od ustalenia, czy regulacja dotyczy Twojego produktu,
przez secure by design, SBOM, threat modeling i zarządzanie podatnościami,
aż po dokumentację techniczną, ocenę zgodności, oznakowanie CE i obowiązki po wprowadzeniu produktu na rynek.
DLACZEGO WARTO ZAJĄĆ SIĘ CRA JUŻ TERAZ?
Obowiązki raportowe CRA zaczynają obowiązywać 11 września 2026
Od tego dnia producenci muszą raportować m.in. aktywnie wykorzystywane podatności
i poważne incydenty bezpieczeństwa. Pełne stosowanie większości wymogów CRA rozpocznie się
11 grudnia 2027, ale przygotowanie dokumentacji, procesów bezpieczeństwa,
SBOM i threat modelingu warto rozpocząć znacznie wcześniej.
Dla kogo jest to szkolenie?
Szkolenie kierujemy do osób odpowiedzialnych za tworzenie, bezpieczeństwo,
rozwój i wprowadzanie na rynek produktów zawierających oprogramowanie
lub posiadających łączność cyfrową.
✓ Product managerowie i inżynierowie
✓ Specjaliści ds. cybersecurity
✓ Product Security
✓ Compliance i certyfikacja CE
✓ Producenci, importerzy i dystrybutorzy
✓ Open-source software stewards
Nie musisz znać CRA.
Szkolenie zaczynamy od podstaw i stopniowo przechodzimy do praktycznych zagadnień.
Czego się nauczysz?
Jak ustalić, czy Twój produkt podlega CRA
oraz do jakiej kategorii produktu się kwalifikuje.
Jak przełożyć wymagania CRA na konkretne decyzje projektowe
w tym secure by design, secure by default i ograniczanie powierzchni ataku.
Jak stworzyć i wykorzystywać SBOM
w formatach takich jak CycloneDX i SPDX.
Jak prowadzić threat modeling
z wykorzystaniem STRIDE, diagramów przepływu danych i stref zaufania.
Jak przygotować proces obsługi podatności i incydentów
w tym raportowanie wymagane przez art. 14 CRA.
Jak przygotować dokumentację i ocenę zgodności
oraz kiedy i na jakich zasadach stosuje się oznakowanie CE.
Jakie obowiązki pozostają po wprowadzeniu produktu na rynek
w tym monitoring podatności, okres wsparcia i bezpieczne aktualizacje.
CRA + NIS2 / UoKSC
Podczas szkolenia pokażemy również, gdzie
CRA jako regulacja produktowa styka się z
NIS2 i UoKSC jako regulacjami dotyczącymi organizacji.
Celem jest zbudowanie spójnych procesów bezpieczeństwa i uniknięcie niepotrzebnego dublowania pracy.
Program szkolenia
8 godzin praktycznej pracy z wymaganiami Cyber Resilience Act.
BLOK A
Czym jest CRA i kogo dotyczy?
Zakres regulacji, produkty objęte CRA, role producenta, importera i dystrybutora,
kategorie produktów oraz podstawy oceny zgodności. Relacja CRA z NIS2 i UoKSC.
BLOK B
Wymagania bezpieczeństwa produktu
Załącznik I CRA: secure by design, secure by default, ochrona poufności,
integralności i dostępności danych, minimalizacja powierzchni ataku,
brak haseł uniwersalnych oraz secure coding w praktyce.
☕ Przerwa lunchowa 12:30-13:15
BLOK C
Zarządzanie podatnościami i SBOM
Software Bill of Materials, formaty CycloneDX/SPDX, inwentaryzacja komponentów
oraz wykorzystanie SBOM jako podstawy skutecznego zarządzania podatnościami.
BLOK D
Threat modeling i powierzchnia ataku
STRIDE, diagramy przepływu danych, strefy zaufania i modelowanie zagrożeń produktu.
Pokażemy, dlaczego bezpieczeństwo powinno być procesem realizowanym przez cały cykl rozwoju produktu.
Blok zawiera ćwiczenie warsztatowe.
☕ Przerwa 15:15-15:30
BLOK E
Art. 14 CRA: zgłaszanie podatności i incydentów
Obowiązki raportowe obowiązujące od 11 września 2026:
wczesne ostrzeżenie w ciągu 24 godzin, kolejne etapy raportowania
oraz przygotowanie wewnętrznego procesu obsługi incydentów i podatności.
BLOK F
Dokumentacja, ocena zgodności i CE
Dokumentacja techniczna zgodna z Załącznikiem VII, procedury oceny zgodności,
moduł A, deklaracja zgodności UE oraz zasady stosowania oznakowania CE.
BLOK G
Po wprowadzeniu produktu do obrotu
Monitoring podatności, deklarowany okres wsparcia, bezpieczne aktualizacje,
obsługa incydentów i utrzymanie zgodności produktu przez cały okres jego wsparcia.
Informacje organizacyjne
📍 Miejsce:
Instytut Informatyki, Wydział Matematyki, Fizyki i Informatyki Uniwersytetu Gdańskiego,
ul. Wita Stwosza 57, Gdańsk
🚪 Sala: 1.15
⏱️ Czas: 9:00-17:00
🎟️ Koszt: bezpłatne
📵 Nagrywanie:
szkolenie nie jest nagrywane; podczas wydarzenia obowiązuje zakaz rejestracji wideo
Organizatorzy
Fundacja CODE:ME
Wydział Matematyki, Fizyki i Informatyki Uniwersytetu Gdańskiego
Thakaamed Polska
📍 Miejsce i dojazd
Spotykamy się w Instytucie Informatyki, Wydział MFI Uniwersytetu Gdańskiego, sala 1.15.
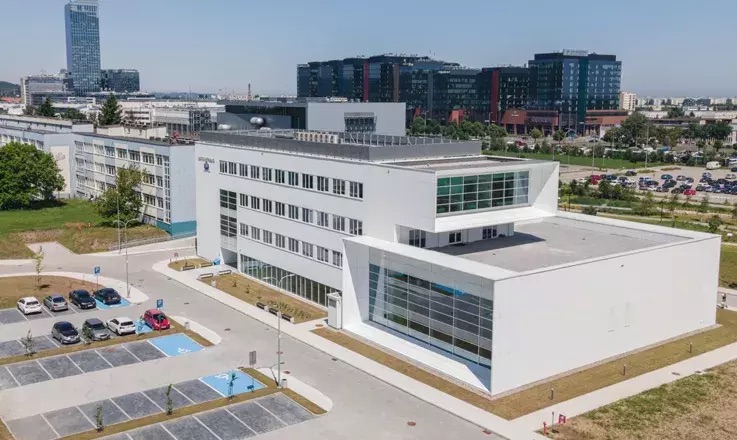
🏢 Jak znaleźć budynek?
Instytut Informatyki znajduje się w białym budynku na terenie Wydziału Matematyki,
Fizyki i Informatyki Uniwersytetu Gdańskiego.
📍 Otwórz pinezkę na mapie
🚗
Parking
Dla uczestników dostępny jest bezpłatny parking na terenie kampusu Uniwersytetu Gdańskiego.
Wjazd od strony Castoramy.
🚆
SKM
Najbliższa stacja to Gdańsk Przymorze-Uniwersytet.
🚋
Komunikacja miejska
W pobliżu znajdują się przystanki tramwajowe linii
2, 5, 6, 8 i 12 oraz autobusowe linii
149, 199 i 262.
Ze względu na dobre połączenia SKM, tramwajowe i autobusowe zachęcamy również do skorzystania z komunikacji publicznej.
FAQ
Najczęściej zadawane pytania.
Czy udział w szkoleniu jest bezpłatny?
Tak. Udział jest bezpłatny, ale wymaga wcześniejszego zgłoszenia i jego akceptacji.
Czy wysłanie formularza gwarantuje miejsce?
Nie. Liczba miejsc jest ograniczona, dlatego każde zgłoszenie zostanie zweryfikowane.
O zakwalifikowaniu na szkolenie poinformujemy osobno.
Czy trzeba wcześniej znać CRA?
Nie. Szkolenie rozpoczynamy od podstaw, a następnie przechodzimy do praktycznych
aspektów wdrażania wymagań CRA w organizacji i produkcie.
Czy na szkolenie trzeba przynieść własny laptop?
Nie. Własny laptop nie jest wymagany do udziału w szkoleniu.
Jeśli jednak chcesz pracować na swoim komputerze lub robić własne notatki, możesz go oczywiście zabrać.
Czy podczas szkolenia będzie dostępne Wi-Fi?
Tak. Na miejscu będzie dostępna sieć Wi-Fi.
Kod dostępu otrzymasz podczas rejestracji na szkolenie.
Czy na miejscu będzie kawa i woda?
Tak. Dla uczestników dostępny będzie serwis kawowy.
Woda będzie dostępna ze źródełka udostępnionego przez Uniwersytet Gdański.
Zachęcamy do zabrania własnej butelki wielorazowej.
Czy szkolenie będzie nagrywane?
Nie. Szkolenie nie będzie nagrywane ani później udostępniane online.
Podczas wydarzenia obowiązuje również
zakaz rejestracji wideo przez uczestników.
Czy szkolenie ma charakter techniczny czy prawny?
Łączy oba spojrzenia. Skupiamy się przede wszystkim na praktycznym przełożeniu wymagań CRA
na proces tworzenia, rozwijania, zabezpieczania i utrzymywania produktu.

 Google Calendar
 Outlook
 iCal